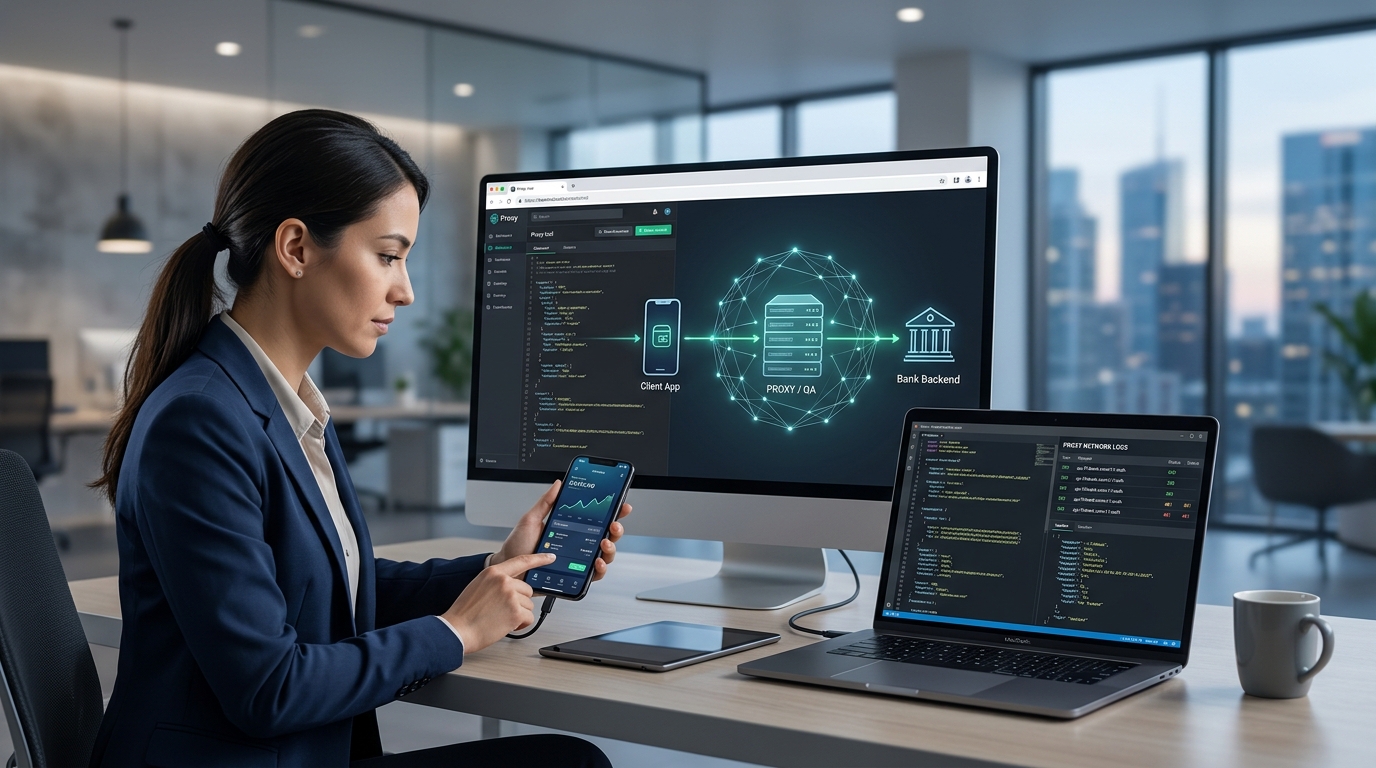
Proxy para QA de aplicativos bancários e fintechs
Apps financeiros frequentemente têm lógica de segurança sensível ao contexto de rede — detecção de fraude que considera reputação de IP, bloqueio geográfico de determinadas operações, ou validação de identidade que se comporta diferente dependendo da conexão de origem. Testar isso exige mais que ambiente de QA simulado.
O que muda por contexto de rede em fintech
- Score de risco de transação: alguns sistemas antifraude consideram reputação do IP de origem como sinal na decisão de aprovar ou barrar operação
- Bloqueio de acesso por localização inesperada: um app pode alertar ou bloquear login vindo de região não usual para aquele usuário — QA precisa validar esse fluxo de segurança sem travar o time de teste com falso positivo
- Comportamento de rede móvel real: apps bancários rodam majoritariamente em rede celular real de usuários, não Wi-Fi de escritório — testar em contexto de rede móvel real revela problema que ambiente de QA em Wi-Fi corporativo não mostra
Validação de segurança sem comprometer produção
QA de fluxo de segurança financeira deve usar ambiente de teste isolado (sandbox), nunca dados reais de cliente — o objetivo é confirmar que a lógica reage corretamente a diferentes contextos de rede, não expor transação real ao processo de teste.
Compliance regulatório
Algumas exigências regulatórias (dependendo da jurisdição) envolvem verificação de que determinadas operações financeiras respeitam restrição geográfica — validar isso a partir de contexto de rede real de diferentes regiões é parte de comprovar conformidade, não só teste funcional.
Próximos passos
Se seu app financeiro tem lógica de segurança sensível a rede, adicione teste a partir de contexto de rede móvel real (não só Wi-Fi de QA) ao checklist de release, sempre em ambiente sandbox.